Registrierungsfrist beim BSI bereits abgelaufen – Nachregistrierung dringend
Die reguläre Drei-Monats-Frist endete am 6. März 2026, die vom BSI gesetzte Nachfrist am 31. Juli 2026. Beide Fristen sind verstrichen. Eine fehlende Registrierung ist ein eigenständiger Bußgeldtatbestand – betroffene Einrichtungen sollten die Registrierung im BSI-Portal daher unverzüglich nachholen. Eine verspätete Registrierung bleibt möglich und ist weiterhin dringend geboten.
Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz, kurz NIS2UmsuCG. Für viele Unternehmen bedeutet das einen Rollenwechsel: Informationssicherheit ist keine rein technische Aufgabe der IT mehr, sondern eine verbindliche Organisations- und Managementpflicht, die dokumentiert, überwacht und gegenüber dem Bundesamt für Sicherheit in der Informationstechnik nachgewiesen werden muss.
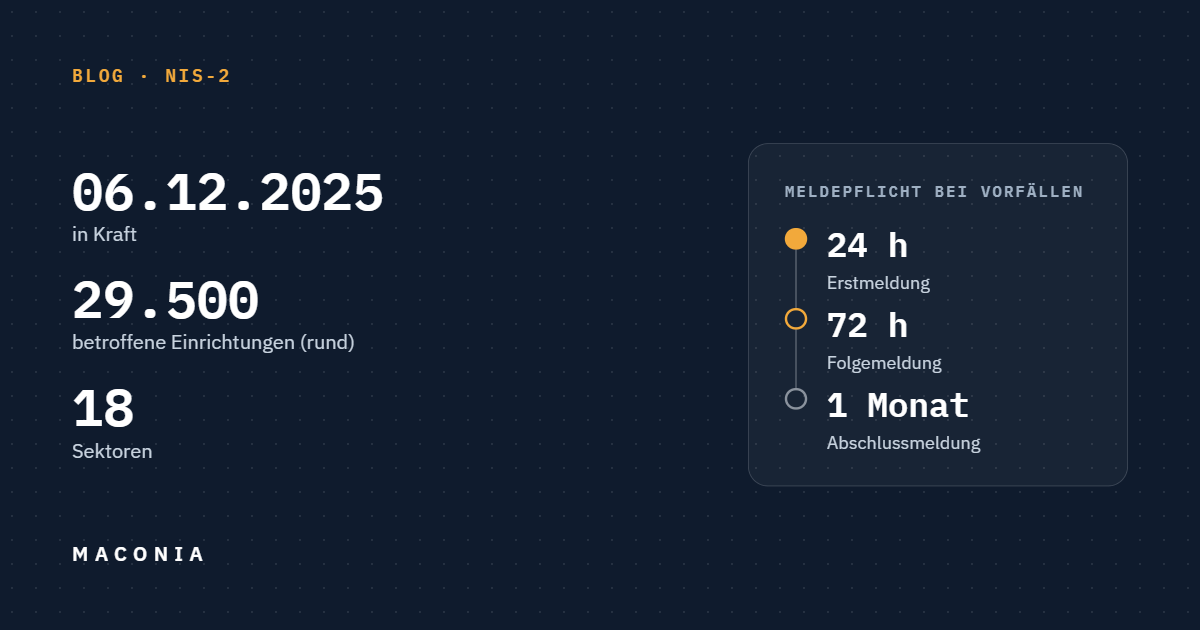
Rund 29.500 Einrichtungen fallen darunter – knapp siebenmal so viele wie unter der bisherigen KRITIS-Regulierung. Entscheidend dabei: Das BSI benachrichtigt niemanden individuell. Jedes Unternehmen muss seine Betroffenheit selbst prüfen, selbst dokumentieren und sich selbst registrieren. Wer wartet, bis die Aufsicht anfragt, hat den Zeitpunkt bereits verpasst.
Was ist das NIS2-Umsetzungsgesetz?
Das NIS2-Umsetzungsgesetz überführt die europäische NIS-2-Richtlinie in deutsches Recht. Es schafft kein eigenständiges Gesetz, sondern novelliert das BSI-Gesetz (BSIG) sowie weitere Fachgesetze. Erst durch diese nationale Umsetzung wird NIS-2 für einzelne Unternehmen in Deutschland unmittelbar verbindlich – inklusive Zuständigkeiten, Meldewegen und Sanktionen.
Der Bundestag verabschiedete das Gesetz am 13. November 2025, der Bundesrat stimmte am 21. November 2025 zu. Die Verkündung im Bundesgesetzblatt erfolgte am 5. Dezember 2025, in Kraft ist es seit dem 6. Dezember 2025 – ausdrücklich ohne Übergangsfristen für die Sicherheitspflichten.
Geregelt werden im Kern sieben Punkte: wer betroffen ist, welche Risikomanagementmaßnahmen zu treffen sind, wann Sicherheitsvorfälle gemeldet werden müssen, welche Verantwortung die Geschäftsleitung trägt, welche Registrierungs- und Nachweispflichten bestehen, wie die Aufsicht erfolgt und welche Sanktionen drohen.
Wichtig für die Praxis: NIS-2 schreibt keine einheitliche technische Lösung vor. Gefordert sind geeignete, verhältnismäßige und wirksame technische sowie organisatorische Maßnahmen, die zum individuellen Risiko, zur Größe und zur konkreten Tätigkeit des Unternehmens passen.
NIS-2: Wer ist betroffen?
Betroffen sind Einrichtungen aus 18 Sektoren, die bestimmte Größenschwellen überschreiten. Das BSIG unterscheidet besonders wichtige und wichtige Einrichtungen. Maßgeblich sind die konkrete Tätigkeit, die Zuordnung zu Anlage 1 oder Anlage 2 des BSIG, die Beschäftigtenzahl sowie Jahresumsatz und Bilanzsumme.
NIS-2-Betroffenheit jetzt prüfen →
Die Größenschwellen im Überblick
Die folgenden Werte dienen der Orientierung und ersetzen keine individuelle Betroffenheitsprüfung.
| Einstufung | Vereinfachte Schwelle |
|---|---|
| Große Einrichtung | Mindestens 250 Beschäftigte – oder mehr als 50 Mio. € Jahresumsatz und zugleich mehr als 43 Mio. € Bilanzsumme |
| Mittlere Einrichtung | Mindestens 50 Beschäftigte – oder mehr als 10 Mio. € Jahresumsatz und zugleich mehr als 10 Mio. € Bilanzsumme |
| Kleinstunternehmen | In der Regel weniger als 50 Beschäftigte und höchstens 10 Mio. € Umsatz bzw. Bilanzsumme – mit Ausnahmen |
Die Verknüpfung der Finanzwerte wird häufig falsch gelesen: Umsatz und Bilanzsumme sind nicht durchgehend Alternativen. Bei der großen Schwelle müssen beide Werte erreicht sein, sofern die Beschäftigtengrenze nicht bereits überschritten ist.
Besonders wichtige und wichtige Einrichtungen
Als besonders wichtige Einrichtungen gelten unter anderem Betreiber kritischer Anlagen, bestimmte Telekommunikationsanbieter, qualifizierte Vertrauensdiensteanbieter, Top-Level-Domain-Registries, DNS-Diensteanbieter sowie große Einrichtungen aus den Sektoren der Anlage 1 – etwa Energie, Verkehr, Bankwesen, Finanzmarktinfrastrukturen, Gesundheitswesen, Trinkwasser, Abwasser, digitale Infrastruktur und Teile der öffentlichen Verwaltung.
Wichtige Einrichtungen sind mittlere und große Unternehmen aus den Anlagen 1 und 2, soweit sie nicht bereits als besonders wichtig gelten. Anlage 2 umfasst unter anderem Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, Teile des verarbeitenden Gewerbes, Anbieter digitaler Dienste und Forschung.
Zwei verbreitete Fehlannahmen lohnen den Blick: Nicht jedes Produktionsunternehmen fällt unter das verarbeitende Gewerbe – erfasst sind nur die ausdrücklich genannten Tätigkeiten, etwa im Maschinenbau, der Elektronikindustrie oder im Fahrzeugbau. Und ein eigener Onlineshop macht ein Unternehmen nicht automatisch zum Anbieter digitaler Dienste; gemeint sind Online-Marktplätze, Suchmaschinen und soziale Netzwerke.
Betroffenheit über die Lieferkette
Auch nicht direkt erfasste Unternehmen geraten regelmäßig in die Pflicht. Betroffene Auftraggeber müssen die Sicherheit ihrer Lieferkette berücksichtigen und geben Anforderungen weiter – als Sicherheitsvereinbarungen, Selbstauskünfte, Lieferantenaudits oder Nachweise zum Informationssicherheitsmanagement. Eine gesetzliche NIS-2-Pflicht entsteht dadurch nicht, wirtschaftlicher Druck sehr wohl.
Welche Pflichten gelten nach dem NIS2-Umsetzungsgesetz?
Betroffene Einrichtungen müssen vier Kernpflichten erfüllen: Registrierung beim BSI, Umsetzung von Risikomanagementmaßnahmen, Meldung erheblicher Sicherheitsvorfälle innerhalb festgelegter Fristen sowie Billigung und Überwachung der Maßnahmen durch die Geschäftsleitung.
Registrierung beim BSI
Die Registrierung erfolgt über das BSI-Portal, das am 6. Januar 2026 freigeschaltet wurde. Voraussetzung ist ein Konto bei „Mein Unternehmenskonto" mit ELSTER-Organisationszertifikat, dessen Ausstellung einige Werktage dauert. Die reguläre Frist endete am 6. März 2026, die BSI-Nachfrist am 31. Juli 2026 – beide sind inzwischen verstrichen. Eine verspätete Registrierung bleibt möglich und ist dringend geboten, da eine fehlende Registrierung einen eigenständigen Bußgeldtatbestand darstellt.
Risikomanagementmaßnahmen
Gefordert sind unter anderem Risikoanalysen und Sicherheitskonzepte, Behandlung von Sicherheitsvorfällen, Business Continuity und Krisenmanagement, Backup- und Wiederherstellungsmanagement, Sicherheit der Lieferkette, sichere Beschaffung und Entwicklung, Schwachstellenmanagement, Wirksamkeitsprüfungen, Cyberhygiene und Schulungen, Kryptografie, Zugriffskontrolle, Asset-Management sowie Multi-Faktor-Authentifizierung und sichere Kommunikation.
Meldepflichten
Erhebliche Sicherheitsvorfälle sind dreistufig zu melden – eine frühe Erstmeldung binnen 24 Stunden nach Kenntniserlangung, eine Folgemeldung binnen 72 Stunden und eine Abschlussmeldung grundsätzlich innerhalb eines Monats nach der 72-Stunden-Meldung. Ist der Vorfall dann noch nicht abgeschlossen, wird zunächst eine Fortschrittsmeldung fällig.
Die kurzen Meldefristen sind in der Praxis der kritische Punkt. Wer erst im laufenden Angriff klärt, wer bewerten, freigeben und melden darf, ist zu spät. Erforderlich sind vorbereitete Eskalationswege, benannte Ansprechpartner mit Vertretung, dokumentierte Entscheidungskriterien und geübte Meldevorlagen.
Verantwortung der Geschäftsleitung
Die Leitungsebene muss die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und regelmäßig an Schulungen teilnehmen. Verletzt sie diese Pflichten schuldhaft und entsteht der Einrichtung dadurch ein Schaden, kommt eine persönliche Innenhaftung nach gesellschaftsrechtlichen Regeln in Betracht. Eine automatische Haftung bei jedem Cybervorfall besteht dagegen nicht.
Welche Sanktionen drohen bei Verstößen?
Verstöße können mit Bußgeldern bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes für besonders wichtige Einrichtungen geahndet werden. Für wichtige Einrichtungen liegen die Höchstgrenzen bei 7 Mio. € oder 1,4 %. Maßgeblich ist jeweils der höhere Betrag.
| Einstufung | Höchstbetrag | Umsatzbezogen |
|---|---|---|
| Besonders wichtige Einrichtung | bis 10 Mio. € | bis 2 % des weltweiten Jahresumsatzes |
| Wichtige Einrichtung | bis 7 Mio. € | bis 1,4 % des weltweiten Jahresumsatzes |
Neben Bußgeldern verfügt die Aufsicht über weitreichende Befugnisse: Sie kann Audits anordnen, Anweisungen erteilen und bei besonders wichtigen Einrichtungen im Extremfall Konsequenzen für die Leitungsebene aussprechen. Hinzu kommen mittelbare Folgen wie Betriebsunterbrechungen, Haftungsforderungen, höhere Versicherungsanforderungen oder der Ausschluss aus Vergabeverfahren und Lieferketten.
In sechs Schritten zur NIS-2-Konformität
Ein strukturiertes Vorgehen verhindert, dass Einzelmaßnahmen ohne übergeordnetes Konzept umgesetzt werden. Diese Reihenfolge hat sich in der Beratungspraxis bewährt.
1. Betroffenheit prüfen und dokumentieren:
Sämtliche Geschäftstätigkeiten, Sektorzuordnung, Beschäftigtenzahl, Umsatz, Bilanzsumme sowie Konzern- und Beteiligungsstrukturen bewerten. Das Ergebnis nachvollziehbar festhalten – es ist die Grundlage für alles Weitere und der Nachweis gegenüber Kunden und Aufsicht.
2. Registrierung beim BSI abschließen:
Sofern noch nicht erfolgt, umgehend nachholen. Die reguläre Frist (6. März 2026) und die BSI-Nachfrist (31. Juli 2026) sind verstrichen; eine verspätete Registrierung bleibt möglich und ist dringend ratsam.
3. Gap-Analyse durchführen:
Den Ist-Stand mit den Anforderungen des BSIG abgleichen. Ein bestehendes ISMS nach ISO/IEC 27001 ist eine gute Grundlage, ersetzt die NIS-2-spezifische Prüfung aber nicht.
4. Maßnahmen priorisieren und umsetzen:
Vorrang haben kritische Geschäftsprozesse, administrative Zugänge, Backups, Fernzugriffe, Netzwerke und zentrale Dienstleister. Für jede Lücke Verantwortliche, Termine, Budget und überprüfbares Ergebnis festlegen.
5. Melde- und Notfallprozesse testen:
Incident-Response-Pläne müssen geübt werden, nicht nur dokumentiert. Realistische Szenarien zeigen, ob die 24-Stunden-Frist tatsächlich gehalten werden kann.
6. Nachweise führen und verbessern:
Risikoanalysen, Freigaben, Schulungen und Kontrollen dokumentieren. NIS-2-Konformität ist kein Projektende, sondern ein fortlaufender Steuerungsprozess.
Fazit: NIS-2 ist Chefsache, nicht IT-Projekt
Das NIS2-Umsetzungsgesetz hebt Cybersicherheit auf die Ebene der Unternehmenssteuerung. Der erste Schritt ist deshalb keine neue Firewall und kein zusätzliches Produkt, sondern eine belastbare Betroffenheits- und Reifegradanalyse.
Wer strukturiert vorgeht, gewinnt dabei mehr als Rechtssicherheit: Die Auseinandersetzung mit NIS-2 schafft erstmals einen vollständigen Überblick über kritische Prozesse, Systeme und Abhängigkeiten. Dieser Überblick zahlt auf Resilienz, IT-Investitionen und das Management von Lieferantenrisiken ein – und wird zunehmend zum Argument gegenüber Auftraggebern, die Sicherheitsnachweise inzwischen standardmäßig einfordern.
Weiterführende Themen
- NIS-2-Betroffenheitscheck – in 3 Minuten zur ersten Einstufung
- Notfall- und Krisenmanagement im Unternehmen
- Informationssicherheit und ISMS nach ISO 27001
Häufige Fragen zum NIS2-Umsetzungsgesetz
Das Gesetz gilt seit dem 6. Dezember 2025. Der Bundestag verabschiedete es am 13. November 2025, der Bundesrat stimmte am 21. November 2025 zu, die Verkündung im Bundesgesetzblatt erfolgte am 5. Dezember 2025. Übergangsfristen für die Sicherheitspflichten gibt es nicht.
Betroffen sind Einrichtungen aus 18 Sektoren, die die Größenschwellen des BSIG überschreiten. Unterschieden wird zwischen besonders wichtigen und wichtigen Einrichtungen. Bestimmte Einrichtungen – etwa Betreiber kritischer Anlagen – fallen unabhängig von ihrer Größe darunter. Eine Benachrichtigung durch das BSI erfolgt nicht.
Die reguläre Frist von drei Monaten endete am 6. März 2026, die vom BSI gesetzte Nachfrist am 31. Juli 2026. Beide sind inzwischen verstrichen. Eine verspätete Registrierung bleibt möglich und ist dringend ratsam, da eine fehlende Registrierung einen eigenständigen Bußgeldtatbestand darstellt.
Erhebliche Sicherheitsvorfälle sind dreistufig zu melden: Erstmeldung binnen 24 Stunden nach Kenntniserlangung, Folgemeldung binnen 72 Stunden und Abschlussmeldung grundsätzlich innerhalb eines Monats nach der 72-Stunden-Meldung.
Die Geschäftsleitung muss die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und sich schulen lassen. Verletzt sie diese Pflichten schuldhaft und entsteht der Einrichtung ein Schaden, kommt eine persönliche Innenhaftung nach gesellschaftsrechtlichen Regeln in Betracht. Eine automatische Haftung bei jedem Vorfall besteht nicht.
Kleinst- und Kleinunternehmen sind in vielen Fällen nicht unmittelbar erfasst. Ausnahmen bestehen etwa für Betreiber kritischer Anlagen. Zudem geraten kleinere Unternehmen häufig indirekt in die Pflicht, wenn betroffene Auftraggeber Sicherheitsanforderungen entlang ihrer Lieferkette weitergeben.
NIS-2-Umsetzung mit MACONIA
MACONIA berät Unternehmen und Behörden von Berlin aus bundesweit zur NIS-2-Umsetzung: Betroffenheitsanalyse, Gap-Analyse zum BSIG, Aufbau des Risikomanagements und Vorbereitung auf Nachweise und Prüfungen – Beratung und operative Umsetzung aus einer Hand.