Leistung
NIS-2-Beratung
Wir prüfen Ihre Betroffenheit, übersetzen NIS-2 in konkrete Maßnahmen und schaffen Strukturen, mit denen Sie Risiken, Pflichten und Nachweise belastbar steuern.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Leistungsumfang
Was ist NIS-2?
NIS-2 ist eine EU-Richtlinie zur Cybersicherheit. In Deutschland gilt seit dem 6. Dezember 2025 das BSIG in der Fassung des NIS-2-Umsetzungsgesetzes. Es regelt unter anderem Risikomanagement, Registrierung, Vorfallmeldungen und Leitungsverantwortung für besonders wichtige und wichtige Einrichtungen. Die Betroffenheitsprüfung durch MACONIA ist eine fachliche Ersteinschätzung und keine Rechtsberatung.
Im Überblick
Was wir für Sie übernehmen.
01
Betroffenheitsprüfung & Scope
Anwendungsbereich, Gesellschaften, Sektoren und relevante Leistungen prüfen.
02
Gap- & Risikoanalyse
Bestehende Strukturen bewerten und Handlungsfelder priorisieren.
03
Governance & Verantwortlichkeiten
Rollen, Management-Einbindung und Steuerungsprozesse definieren.
04
Maßnahmen & Nachweise
Umsetzbaren Maßnahmenplan und belastbare Dokumentation entwickeln.
05
Melde- & Vorfallsprozesse
Abläufe für Erkennung, Eskalation, Meldung und Nachbereitung etablieren.
Passend zu Ihrer Ausgangslage
Für wen ist diese Leistung geeignet?
Der Beratungsumfang richtet sich nach Organisation, Reifegrad und Zielsetzung – und wird so zugeschnitten, dass vorhandene Strukturen sinnvoll genutzt werden.
Möglicherweise betroffene Unternehmen
Für Organisationen, die ihre Einordnung verlässlich prüfen möchten.
Geschäftsführung & Leitung
Für Leitungsorgane mit erhöhtem Governance- und Schulungsbedarf.
Lieferketten & Kundenanforderungen
Für Unternehmen, die indirekt Nachweise erbringen müssen.
Bestehende ISMS-Strukturen
Für Organisationen, die NIS-2 in vorhandene Systeme integrieren möchten.
Einordnung
NIS-2 ist mehr als eine Checkliste
Die Anforderungen betreffen Governance, Risikomanagement, technische und organisatorische Maßnahmen, Lieferketten, Vorfälle und Nachweise. Ziel ist eine dauerhaft steuerbare Struktur, nicht nur eine einmalige Dokumentation.
Was am Ende zählt
Ergebnisse der NIS-2-Beratung.
Sie erhalten eine fachliche Einordnung der Betroffenheit sowie priorisierte Aufgaben für Risikomanagement, Meldeprozesse und Leitungsverantwortung.
01
Orientierung
Relevante Anforderungen und Risiken sind verständlich eingeordnet und sinnvoll priorisiert.
02
Umsetzung
Verantwortlichkeiten, Maßnahmen und Abläufe greifen im tatsächlichen Betrieb ineinander.
03
Nachweis
Entscheidungen und Ergebnisse sind dokumentiert, für interne und externe Prüfungen geordnet.
Zertifizierungen
Nachweise, klar und sichtbar.
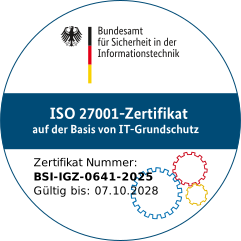
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Weiterdenken
Passende Leistungen im Zusammenhang.
FAQ
Häufige Fragen zu NIS-2.
Ist mein Unternehmen von NIS-2 betroffen?
In Deutschland richtet sich die Einordnung nach dem seit 6. Dezember 2025 geltenden BSIG. Maßgeblich sind unter anderem Tätigkeit, Sektor, Unternehmensgröße und Sondertatbestände. Besonders wichtige und wichtige Einrichtungen müssen sich grundsätzlich innerhalb von drei Monaten nach erstmaligem Vorliegen der Voraussetzungen beim BSI registrieren (§ 33 BSIG). Unsere Betroffenheitsprüfung ist eine fachliche Ersteinschätzung und keine Rechtsberatung.
Welche Rolle hat die Geschäftsführung?
Nach § 38 BSIG müssen Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen die Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Regelmäßige Schulungen sind ebenfalls vorgeschrieben. Für schuldhafte Pflichtverletzungen können sie gegenüber der Einrichtung haften; fachliche Unterstützung überträgt diese Verantwortung nicht.
Reicht eine ISO-27001-Zertifizierung aus?
Ein zertifiziertes ISMS kann wesentliche Grundlagen liefern. Es ersetzt aber nicht die Prüfung der konkreten gesetzlichen Anforderungen, etwa zur Registrierung, zu Meldeprozessen und zur Verantwortung der Geschäftsleitung.
Welche Maßnahmen sind erforderlich?
§ 30 BSIG umfasst unter anderem Risikoanalyse, Vorfallbewältigung, Betriebskontinuität, Lieferkettensicherheit, sichere Beschaffung und Entwicklung sowie Wirksamkeitskontrollen. Hinzu kommen Cyberhygiene und Schulungen, Kryptografie, Personal- und Zugriffssicherheit sowie angemessene Mehrfaktor-Authentisierung und gesicherte Kommunikation.
Welche Meldefristen gelten bei erheblichen Sicherheitsvorfällen?
§ 32 BSIG sieht grundsätzlich eine frühe Meldung spätestens 24 Stunden und eine Vorfallmeldung spätestens 72 Stunden nach Kenntnis vor. Die Abschlussmeldung ist spätestens einen Monat nach der Vorfallmeldung fällig. Bei noch andauernden Vorfällen gelten ergänzende Fortschritts- und Abschlussberichte. MACONIA unterstützt bei Rollen, Abläufen und Dokumentation.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für NIS-2.
Sie möchten Ihre NIS-2-Betroffenheit einschätzen oder die Umsetzung strukturieren? Wir besprechen Tätigkeit, Unternehmensgröße und den Stand Ihrer Sicherheitsmaßnahmen.
Ihr Experte für NIS-2
Ermin Kadic
Senior Security Consultant · NIS-2
Ermin Kadic begleitet Sie bei der Einordnung, Umsetzung und belastbaren Dokumentation rund um NIS-2 – von der ersten Analyse bis zur wirksamen Verankerung.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich