
Leistung
Security Awareness
Wir machen Informationssicherheit im Arbeitsalltag verständlich und wirksam – mit zielgruppengerechten Formaten, realistischen Szenarien und messbarer Weiterentwicklung.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Leistungsumfang
Was ist Security Awareness?
Security Awareness stärkt Wissen, Aufmerksamkeit und sicherheitsgerechtes Verhalten. Wirksame Programme verbinden Schulungen, Kommunikation, Übungen, Führungskräfte-Einbindung und kontinuierliche Messung.
Im Überblick
Was wir für Sie übernehmen.
01
Zielgruppen- & Bedarfsanalyse
Rollen, Risiken, Wissensstände und relevante Alltagssituationen identifizieren.
02
Awareness-Strategie
Themenplan, Formate, Frequenz und Verantwortlichkeiten entwickeln.
03
Trainings & Kampagnen
Verständliche Schulungen, Micro-Learnings und Kommunikationsmaßnahmen gestalten.
04
Phishing- & Praxissimulationen
Realistische Übungen zur Verhaltensverbesserung nutzen.
05
Messung & Verbesserung
Teilnahme, Verhalten und Lernfortschritt auswerten und Programm optimieren.
Passend zu Ihrer Ausgangslage
Für wen ist diese Leistung geeignet?
Der Beratungsumfang richtet sich nach Organisation, Reifegrad und Zielsetzung – und wird so zugeschnitten, dass vorhandene Strukturen sinnvoll genutzt werden.
Pflichtschulungen ohne Wirkung
Für Unternehmen, die über reine Teilnahmequoten hinausgehen möchten.
Hoher Phishing- und Social-Engineering-Druck
Für Organisationen mit erhöhtem menschlichem Angriffsrisiko.
Regulatorische Nachweise
Für Organisationen mit Anforderungen an Schulung und Sensibilisierung, etwa aus BSIG, DORA oder ISO/IEC 27001. Zielgruppen, Inhalte und Teilnahmen müssen passend dokumentiert werden.
Viele Rollen und Standorte
Für Organisationen mit unterschiedlichen Zielgruppen und Risikoprofilen.
Einordnung
Awareness ist mehr als E-Learning
Einzelne Schulungen verändern Verhalten selten dauerhaft. Erfolgreiche Awareness verbindet relevante Inhalte, Wiederholung, Führung, Übungen und Messung zu einem kontinuierlichen Programm.
Was am Ende zählt
Ergebnisse eines Awareness-Programms.
Mitarbeitende kennen typische Warnsignale, sichere Verhaltensweisen und interne Meldewege. Rückmeldungen zeigen, wo weitere Unterstützung erforderlich ist.
01
Orientierung
Relevante Anforderungen und Risiken sind verständlich eingeordnet und sinnvoll priorisiert.
02
Umsetzung
Verantwortlichkeiten, Maßnahmen und Abläufe greifen im tatsächlichen Betrieb ineinander.
03
Nachweis
Entscheidungen und Ergebnisse sind dokumentiert, für interne und externe Prüfungen geordnet.
Zertifizierungen
Nachweise, klar und sichtbar.
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Weiterdenken
Passende Leistungen im Zusammenhang.
FAQ
Häufige Fragen zu Security Awareness.
Wie oft sollten Mitarbeitende geschult werden?
Schulungen sollten bei Eintritt, bei relevanten Änderungen und in einem geplanten Turnus stattfinden. Inhalt und Häufigkeit richten sich nach Aufgaben, Risiken und geltenden Anforderungen; kurze Wiederholungen unterstützen den Transfer in den Alltag.
Sind Phishing-Simulationen sinnvoll?
Sie können helfen, Warnsignale und Meldewege zu trainieren, wenn sie fair und lernorientiert gestaltet sind. Vor der Durchführung sind Datenschutz und mögliche Mitbestimmungsrechte zu klären; Betriebs- oder Personalrat sollten frühzeitig einbezogen werden.
Wie wird Erfolg gemessen?
Geeignet sind zum Beispiel Lernfortschritte, Rückmeldungen und die Qualität von Meldungen. Einzelne Klickquoten allein erlauben keine verlässliche Aussage über das Sicherheitsverhalten; Auswertungen müssen den Datenschutz beachten.
Können Inhalte branchenspezifisch angepasst werden?
Ja. Beispiele und Übungen können typische Abläufe, Risiken und Rollen einer Branche aufgreifen. So wird deutlich, wie sich die Inhalte auf den eigenen Arbeitsalltag beziehen.
Werden auch Führungskräfte geschult?
Ja. Führungskräfte benötigen Inhalte zu Verantwortung, Entscheidungen und Vorbildfunktion. Für Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen sieht § 38 BSIG regelmäßige Schulungen vor.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für Security Awareness.
Sie möchten Schulungen wirksamer gestalten oder ein Awareness-Programm aufbauen? Wir besprechen Zielgruppen, typische Alltagssituationen und geeignete Lernformate.
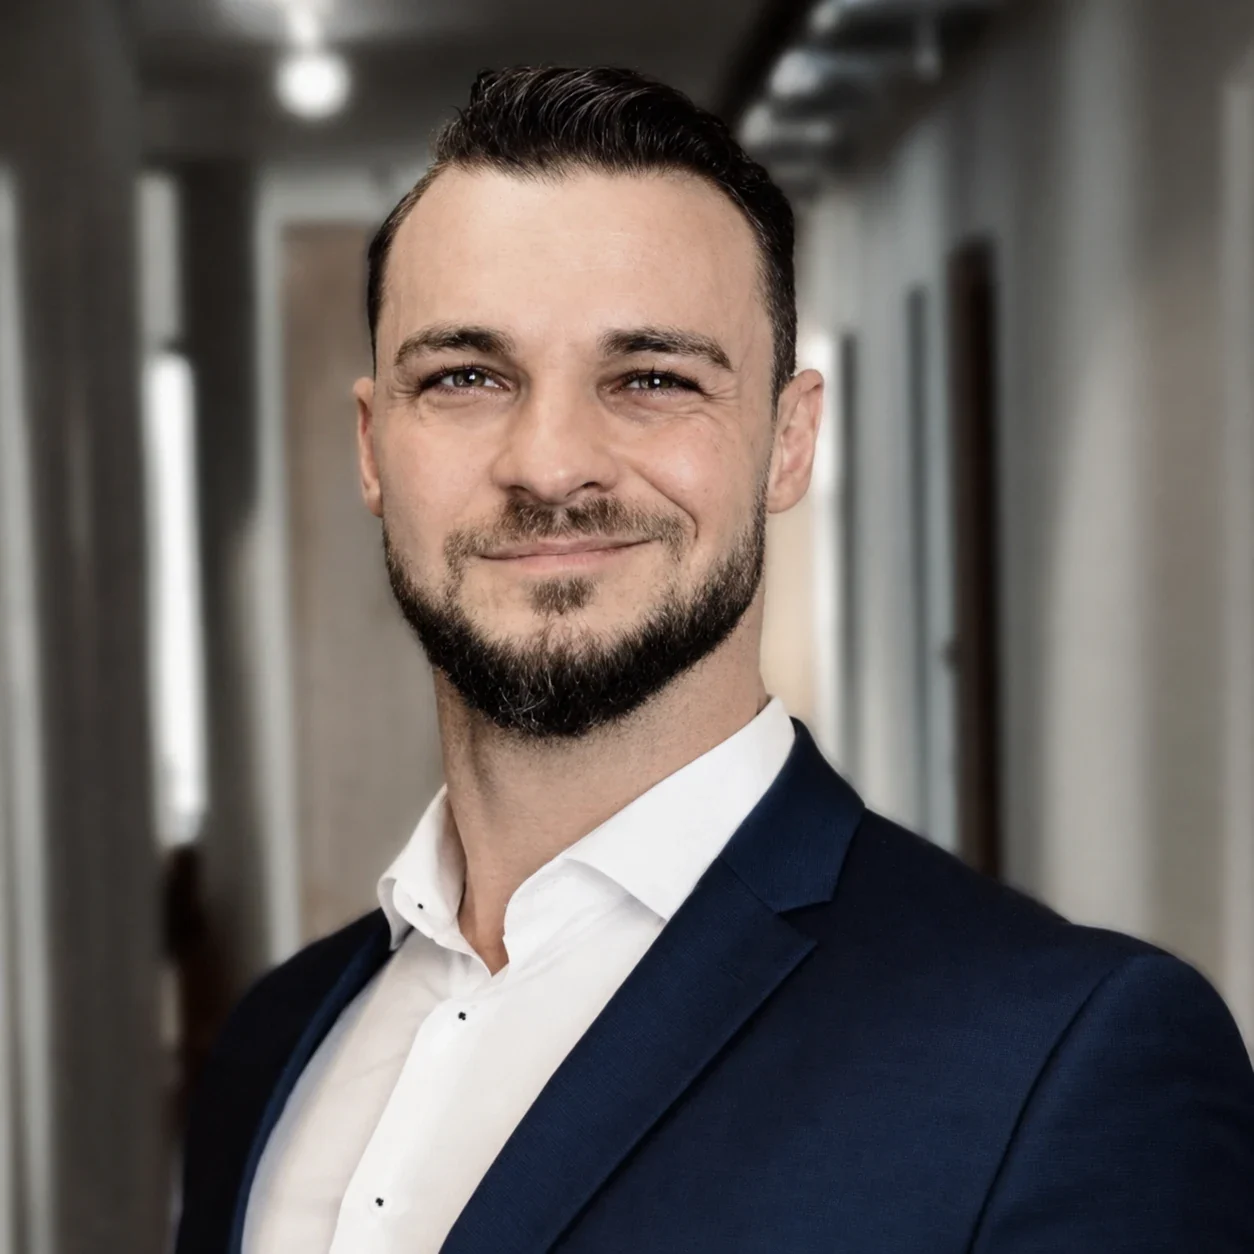
Ihr Experte für Security Awareness
Ermin Kadic
Senior Security Consultant · Security Awareness
Ermin Kadic begleitet Sie bei der Einordnung, Umsetzung und belastbaren Dokumentation rund um Security Awareness – von der ersten Analyse bis zur wirksamen Verankerung.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich