Für viele Unternehmen – gerade im Berliner Mittelstand – ist die ISO-27001-Zertifizierung der zentrale Nachweis, dass sie Informationssicherheit ernst nehmen: oft gefordert von Kunden, Ausschreibungen oder regulatorischen Vorgaben wie NIS-2. Die häufigste Frage vor dem Start lautet dabei fast immer: Was kostet das eigentlich? Und fast ebenso oft folgt die zweite: Wie lange dauert es, bis das Zertifikat vorliegt?
Eine pauschale Antwort gibt es nicht, wohl aber klare Kostenfaktoren und belastbare Größenordnungen. Dieser Beitrag erklärt, woraus sich die Kosten zusammensetzen, wie der Ablauf in sechs Schritten aussieht, wie lange der Weg zum Zertifikat dauert und wann sich externe Beratung lohnt.
Was ist die ISO 27001?
Die ISO/IEC 27001:2022 ist der international führende Standard für Informationssicherheits-Managementsysteme (ISMS). Sie beschreibt, wie Unternehmen Informationssicherheitsrisiken systematisch identifizieren, bewerten, behandeln und kontinuierlich überwachen. Eine akkreditierte Zertifizierung bestätigt durch eine unabhängige Stelle, dass das ISMS die Normanforderungen erfüllt.
Wichtig ist die Unterscheidung: Ein Unternehmen kann ein ISMS nach ISO 27001 aufbauen, ohne sich zertifizieren zu lassen. Die Zertifizierung ist der zusätzliche, unabhängig geprüfte Nachweis nach außen – gerade in B2B-Märkten, Ausschreibungen und regulierten Branchen inzwischen oft entscheidend. Die Kosten entstehen daher in zwei Stufen: erst der Aufbau des Managementsystems, dann das prüfende Audit.
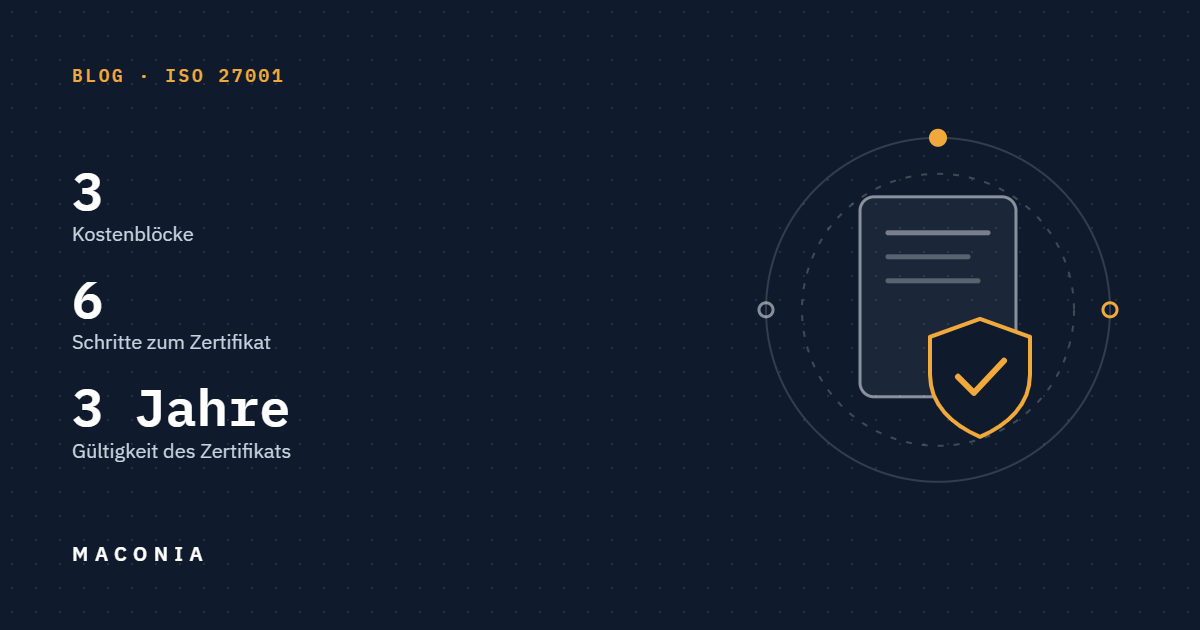
Die drei Kostenblöcke einer ISO-27001-Zertifizierung
Wer die ISO 27001 Zertifizierung Kosten realistisch einschätzen will, sollte drei grundsätzlich verschiedene Bereiche getrennt betrachten. Nur ihre Summe ergibt die Gesamtinvestition.
| Kostenblock | Was dahintersteckt | Kostentreiber |
|---|---|---|
| Interner Aufwand | Personalzeit für ISMS-Aufbau, Dokumentation, Umsetzung der Maßnahmen | Reifegrad, Unternehmensgröße, verfügbares Know-how |
| Externe Beratung | Unterstützung bei Aufbau, Gap-Analyse, Auditvorbereitung | Umfang der Begleitung, Komplexität der IT-Landschaft |
| Zertifizierungsaudit | Gebühren der akkreditierten Zertifizierungsstelle | Mitarbeitendenzahl, Standorte, Geltungsbereich |
Der größte und am häufigsten unterschätzte Block ist der interne Aufwand – die Arbeitszeit der eigenen Mitarbeitenden wird auf keiner Rechnung sichtbar. Je weniger strukturierte Informationssicherheit bereits vorhanden ist, desto höher fällt er aus. Externe Beratung reduziert diesen Aufwand und verkürzt die Zeit bis zum Zertifikat, verursacht aber eigene Kosten; die Auditgebühren sind dagegen vergleichsweise gut kalkulierbar, weil sie sich an standardisierten Berechnungsgrundlagen orientieren.
Kostenbeispiele nach Unternehmensgröße
Die folgenden Werte sind grobe Orientierungswerte für externe Beratung und Zertifizierung, keine verbindlichen Marktpreise. Interne Personalkosten sowie Investitionen in zusätzliche Software oder Hardware sind darin nicht enthalten.
| Unternehmensgröße | Interner Aufwand | Beratung + Zertifizierung |
|---|---|---|
| Klein, bis ca. 50 MA | häufig mehrere Personenwochen | häufig niedriger fünfstelliger Bereich |
| Mittel, ca. 50–250 MA | häufig mehrere Personenmonate | häufig mittlerer fünfstelliger Bereich |
| Groß, 250+ MA / mehrere Standorte | umfangreiche interne Projektressourcen | oberer fünf- bis sechsstelliger Bereich möglich |
Diese Werte verstehen sich als Investition über den gesamten Erstzertifizierungszyklus, nicht als jährliche Kosten. Eine seriöse Schätzung ist erst nach einer kurzen Bestandsaufnahme möglich – MACONIA führt diese für Unternehmen in Berlin und Umgebung als kompakten Erst-Check durch.
Wichtig für die Budgetplanung ist außerdem die Trennung zwischen einmaligem Projektaufwand und laufendem Betrieb: Nach der Erstzertifizierung bleiben Pflege des ISMS, Überwachungsaudits und die spätere Rezertifizierung als laufende Kosten bestehen. Wer interne Verantwortlichkeiten früh festlegt und Zeit im Tagesgeschäft reserviert, macht diese Folgekosten von Anfang an besser planbar.
Der Ablauf: In sechs Schritten zum Zertifikat
Der Weg zur ISO-27001-Zertifizierung folgt einem klar strukturierten Ablauf. Das Verständnis dieser Schritte hilft, Zeit- und Ressourcenbedarf realistisch zu planen.
1. Gap-Analyse:
Der Ist-Zustand wird mit den Normanforderungen verglichen. Sie zeigt, welche Lücken zwischen aktueller Informationssicherheit und ISO 27001 bestehen, und liefert die Grundlage für eine belastbare Aufwands- und Kostenschätzung.
2. ISMS aufbauen:
Auf Basis der Gap-Analyse wird das Managementsystem strukturiert aufgebaut: Geltungsbereich, Sicherheitsleitlinie, Risikomanagement, Rollen und Verantwortlichkeiten sowie die nötige Dokumentation. Hier entstehen die Strukturen, die das Unternehmen dauerhaft trägt.
3. Maßnahmen risikobasiert umsetzen:
ISO 27001 verlangt keinen starren Maßnahmenkatalog. Auf Basis der Risikobewertung entscheidet das Unternehmen, welche Maßnahmen erforderlich sind, und gleicht sie mit den 93 Controls aus Annex A ab. In der Statement of Applicability (SoA) – einem Pflichtdokument nach Klausel 6.1.3 d) – wird dokumentiert, welche Controls relevant sind und warum einzelne gegebenenfalls ausgeschlossen werden.
4. Internes Audit und Managementbewertung:
Vor dem externen Audit prüft das Unternehmen sein ISMS selbst auf Konformität und Wirksamkeit. Ebenso wichtig ist die Managementbewertung: Die Unternehmensleitung bewertet Zustand und Leistungsfähigkeit des ISMS und entscheidet über Verbesserungen, Ressourcen oder Prioritäten.
5. Zertifizierungsaudit (Stufe 1 und 2):
Die akkreditierte Zertifizierungsstelle prüft zunächst Dokumentation und Auditbereitschaft (Stufe 1), anschließend die praktische Umsetzung und Wirksamkeit im Betrieb (Stufe 2). Schwerwiegende Abweichungen müssen vor der Zertifikatserteilung behoben werden; bei geringfügigen Abweichungen kann zunächst ein akzeptierter Korrekturmaßnahmenplan ausreichen.
6. Zertifikat und Überwachung:
Bei erfolgreichem Audit wird das Zertifikat erteilt. Es ist drei Jahre gültig: In den ersten beiden Jahren finden Überwachungsaudits statt, die die fortlaufende Konformität sicherstellen; vor Ablauf des dritten Jahres folgt das Rezertifizierungsaudit, das das ISMS erneut umfassend prüft.
Diese Faktoren treiben die Kosten
Warum kostet dieselbe Zertifizierung bei zwei Unternehmen ganz unterschiedlich viel? Weil einige Faktoren den Aufwand stark beeinflussen. Wer sie kennt, kann bewusst gegensteuern.
- Reifegrad der Informationssicherheit: Je mehr Sicherheitsmaßnahmen und Dokumentation bereits existieren, desto geringer der Aufbauaufwand.
- Geltungsbereich (Scope): Ein eng gefasster Scope senkt die Kosten erheblich. Er sollte die geschäftskritischen Werte abdecken, ohne unnötig ausufernd zu sein – ein künstlich kleiner Scope reduziert dagegen den praktischen Nutzen des Zertifikats.
- Unternehmensgröße und Standorte: Die effektive Personenzahl und die Anzahl der Standorte fließen direkt in die Berechnung der Auditdauer ein – Zertifizierungsstellen orientieren sich dabei an anerkannten Tabellen (z. B. IAF MD 5).
- Komplexität der IT-Landschaft: Viele Systeme, Schnittstellen und Dienstleister erhöhen den Analyseund Absicherungsaufwand.
- Verfügbarkeit interner Ressourcen: Fehlt internes Know-how oder Zeit, steigt der Bedarf an externer Unterstützung.
Wie lange dauert eine ISO-27001-Zertifizierung?
Eine pauschale Dauer gibt es nicht. Unternehmen mit bereits etablierten Sicherheitsprozessen können den Weg in wenigen Monaten gehen. Organisationen, die von einem niedrigen Reifegrad starten, sollten realistisch mehrere Monate bis zu einem Jahr einplanen.
Ein häufiger Zeitfresser ist die Dokumentation und die tatsächliche Umsetzung der Maßnahmen im Tagesgeschäft. Externe Beratung und eine erfahrene Projektsteuerung verkürzen den Prozess erheblich, weil sie typische Umwege und Nacharbeiten vermeiden. Ein lokaler Beratungspartner mit kurzen Wegen – etwa direkt aus Berlin-Charlottenburg – erleichtert dabei Vor-Ort-Termine und Abstimmungen.
Lohnt sich externe Beratung?
Ob externe Beratung sinnvoll ist, hängt vom vorhandenen Know-how und den Personalressourcen ab. In der Praxis rechnet sie sich für die meisten Unternehmen: Beratung senkt den internen Aufwand, vermeidet kostspielige Fehler und erhöht die Wahrscheinlichkeit, das Audit im ersten Anlauf zu bestehen.
Besonders wertvoll ist eine Begleitung, die Beratung und operative Umsetzung verbindet – von der Dokumentation bis zur Vorbereitung auf das Audit. Das spart Zeit, schont interne Ressourcen und führt schneller zum Zertifikat. Ein weiterer Vorteil erfahrener Beratung ist zudem die realistische Scope-Definition: Gerade beim ersten Anlauf neigen Unternehmen dazu, den Geltungsbereich zu weit oder zu eng zu fassen – beides treibt entweder die Kosten oder das Risiko einer wenig aussagekräftigen Zertifizierung.
Wichtig bleibt die organisatorische Trennung: Die akkreditierte Zertifizierungsstelle, die das Audit durchführt, darf aus Unabhängigkeitsgründen nicht dieselbe sein, die den Aufbau beraten hat.
Welchen Nutzen bringt die Zertifizierung über die Kosten hinaus?
Der eigentliche Nutzen entsteht nicht durch das Zertifikat an der Wand, sondern durch ein funktionierendes ISMS: Es macht Risiken sichtbar, definiert Verantwortlichkeiten und priorisiert Sicherheitsmaßnahmen nach nachvollziehbaren Kriterien.
Das Zertifikat öffnet zudem Türen im Vertrieb: Viele Großunternehmen und öffentliche Auftraggeber setzen es in Ausschreibungen inzwischen voraus. Auch regulatorisch entstehen Synergien – ein ISMS nach ISO 27001 kann für Unternehmen, die unter NIS-2 beziehungsweise das BSI-Gesetz fallen, eine wertvolle Grundlage bilden. Es ersetzt jedoch keine separate Prüfung der NIS-2-Anforderungen; eine ISO-27001-Zertifizierung bedeutet nicht automatisch NIS-2-Compliance.
Nicht zuletzt stärkt das Zertifikat das Vertrauen von Kunden, Partnern und Versicherern. Da Cybervorfälle immer häufiger Schlagzeilen machen, ist der nachweisbare, unabhängig geprüfte Umgang mit Informationssicherheit ein echtes Differenzierungsmerkmal.
Häufige Fragen zu ISO 27001 Zertifizierung Kosten
Die Kosten entstehen durch internen Aufwand, mögliche externe Beratung und die Zertifizierung selbst. Kleine Unternehmen sollten mit einem niedrigen fünfstelligen Betrag rechnen, mittlere mit einem mittleren fünfstelligen Bereich, große Organisationen entsprechend mehr. Eine belastbare Schätzung ist erst nach einer kurzen Bestandsaufnahme möglich.
Ein ISO-27001-Zertifikat ist drei Jahre gültig. In den ersten beiden Jahren finden Überwachungsaudits statt; vor Ablauf des dritten Jahres erfolgt die Rezertifizierung, die das ISMS erneut umfassend prüft.
Je nach Reifegrad der bestehenden Informationssicherheit dauert der Weg von wenigen Monaten bis zu etwa einem Jahr. Unternehmen mit niedrigem Ausgangsniveau sollten mehr Zeit einplanen; externe Beratung verkürzt den Prozess spürbar.
Nein. Aus Unabhängigkeitsgründen darf die akkreditierte Zertifizierungsstelle, die das Audit durchführt, nicht zugleich den Aufbau des ISMS beraten haben. Beratung und Zertifizierung müssen organisatorisch getrennt sein.
Nein. ISO 27001 ist für NIS-2 nicht grundsätzlich vorgeschrieben, liefert aber einen anerkannten Rahmen, um Anforderungen an das Informationssicherheitsmanagement nachweisbar zu erfüllen. Ob sämtliche NIS-2- Pflichten erfüllt werden, muss separat geprüft werden.
ISO 27001 mit MACONIA erreichen
MACONIA begleitet Unternehmen in Berlin-Charlottenburg und bundesweit von der ersten Gap-Analyse über den ISMS-Aufbau bis zur Vorbereitung auf das Zertifizierungsaudit – Beratung und Umsetzung aus einer Hand, planbar und ohne unnötige Umwege.