Leistung
Externer Informationssicherheitsbeauftragter
Wir übernehmen die koordinierende Rolle für Ihre Informationssicherheit – unabhängig, fachlich fundiert und als fester Ansprechpartner für Geschäftsführung, IT und Fachbereiche.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Leistungsumfang
Was macht ein externer ISB?
Der externe ISB unterstützt die Organisation dabei, Informationssicherheit zu steuern, Risiken transparent zu machen und die Wirksamkeit von Maßnahmen nachzuhalten. Die operative Verantwortung bleibt in der Organisation.
Im Überblick
Was wir für Sie übernehmen.
01
Governance & Jahresplanung
Ziele, Maßnahmen, Termine und Verantwortlichkeiten strukturieren.
02
Risiko- & Maßnahmensteuerung
Risikobewertungen begleiten, Maßnahmen priorisieren und Umsetzung verfolgen.
03
Richtlinien & Nachweise
Regelwerk pflegen und nachvollziehbare Dokumentation sicherstellen.
04
Beratung & Reporting
GF und Fachbereiche beraten, verständlich über Status und Handlungsbedarf berichten.
05
Kontinuierliche Weiterentwicklung
Wirksamkeit überprüfen, Audits begleiten, Sicherheitsniveau bedarfsgerecht weiterentwickeln.
Passend zu Ihrer Ausgangslage
Für wen ist diese Leistung geeignet?
Der Beratungsumfang richtet sich nach Organisation, Reifegrad und Zielsetzung – und wird so zugeschnitten, dass vorhandene Strukturen sinnvoll genutzt werden.
Keine interne ISB-Ressource
Für Unternehmen ohne ausreichend verfügbare Fachkapazität.
Unabhängige Funktion gewünscht
Für Organisationen, die eine neutrale und eigenständige Rolle benötigen.
Regulatorischer Handlungsdruck
Für Unternehmen mit steigenden Nachweis- und Governance-Anforderungen.
Bestehendes ISMS stabilisieren
Für Organisationen, die ihr Managementsystem dauerhaft betreiben möchten.
Einordnung
Externer ISB oder CISO as a Service?
Der externe ISB konzentriert sich auf Koordination, Beratung, Regelwerk und Wirksamkeitskontrolle. CISO as a Service ist stärker strategisch auf Führungsebene ausgerichtet und umfasst häufig Portfolio-, Budget- und Transformationssteuerung.
Was am Ende zählt
Ergebnisse der externen ISB-Begleitung.
Die Informationssicherheitsfunktion erhält klare Aufgaben, regelmäßige Abstimmungen und einen dokumentierten Überblick über Risiken und Maßnahmen.
01
Orientierung
Relevante Anforderungen und Risiken sind verständlich eingeordnet und sinnvoll priorisiert.
02
Umsetzung
Verantwortlichkeiten, Maßnahmen und Abläufe greifen im tatsächlichen Betrieb ineinander.
03
Nachweis
Entscheidungen und Ergebnisse sind dokumentiert, für interne und externe Prüfungen geordnet.
Zertifizierungen
Nachweise, klar und sichtbar.
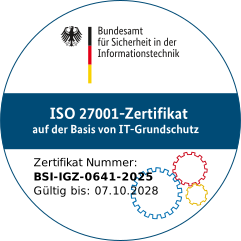
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Weiterdenken
Passende Leistungen im Zusammenhang.
FAQ
Häufige Fragen zum externen ISB.
Bleibt die Verantwortung bei der Geschäftsführung?
Ja. Der externe Informationssicherheitsbeauftragte unterstützt fachlich; die Leitungsverantwortung wird dadurch nicht übertragen. Für besonders wichtige und wichtige Einrichtungen verlangt § 38 BSIG die Umsetzung und Überwachung der Risikomanagementmaßnahmen durch die Geschäftsleitung sowie regelmäßige Schulungen.
Wie häufig ist der ISB im Unternehmen tätig?
Der Einsatz richtet sich nach Aufgaben, Organisationsgröße und vereinbartem Betreuungsumfang. Regelmäßige Abstimmungen und zusätzliche Termine bei Änderungen oder Vorfällen werden gemeinsam festgelegt.
Kann der externe ISB mit internen Teams arbeiten?
Ja. Der externe ISB arbeitet mit IT, Fachbereichen, Datenschutz und Compliance zusammen. Zuständigkeiten und Entscheidungswege werden zu Beginn der Zusammenarbeit festgelegt.
Wie unterstützt der ISB bei Audits?
Der ISB bereitet Unterlagen und Nachweise vor und verfolgt vereinbarte Maßnahmen. Bei internen Audits muss die Objektivität und Unparteilichkeit der Prüfung gewahrt bleiben; die operative ISB-Aufgabe und die Auditrolle sind deshalb vorab abzugrenzen.
Ist ein fester Ansprechpartner vorgesehen?
Ja. Eine feste Ansprechperson bündelt die Abstimmung und kennt die vereinbarten Aufgaben sowie die relevanten Schnittstellen Ihrer Organisation.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für ISB.
Sie möchten einen externen Informationssicherheitsbeauftragten einsetzen oder Ihre interne ISB-Funktion unterstützen? Wir besprechen Aufgaben, Schnittstellen und den benötigten Umfang.
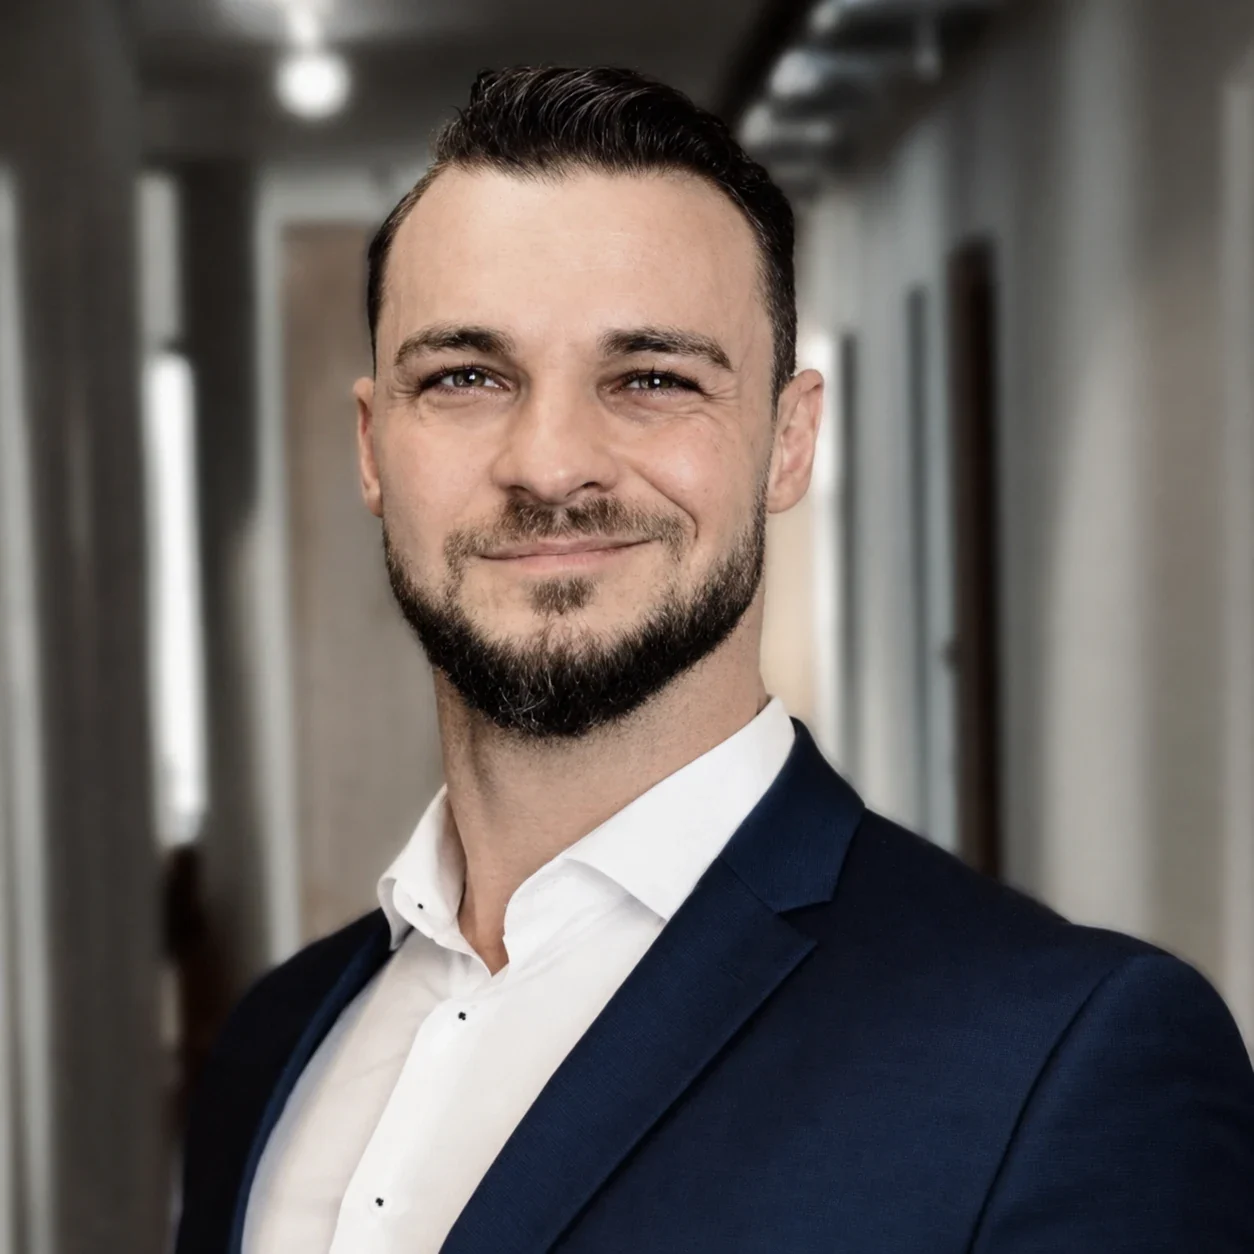
Ihr Experte für ISB
Ermin Kadic
Senior Security Consultant · ISB
Ermin Kadic begleitet Sie bei der Einordnung, Umsetzung und belastbaren Dokumentation rund um ISB – von der ersten Analyse bis zur wirksamen Verankerung.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich