Leistung
Risikomanagement nach ISO 31000
Wir schaffen ein einheitliches Risikoverständnis, klare Bewertungsmaßstäbe und eine Steuerung, die Managemententscheidungen belastbar unterstützt.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Leistungsumfang
Was ist Risikomanagement nach ISO 31000?
ISO 31000 bietet Grundsätze, einen Rahmen und einen Prozess für den systematischen Umgang mit Risiken. Der Ansatz ist branchenübergreifend und unterstützt Organisationen dabei, Unsicherheit transparent zu machen und Entscheidungen risikobasiert zu treffen.
Im Überblick
Was wir für Sie übernehmen.
01
Rahmenwerk & Governance
Rollen, Risikopolitik, Kriterien und Berichtslinien definieren.
02
Risikoidentifikation
Strategische, operative, regulatorische und weitere relevante Risiken erfassen.
03
Analyse & Bewertung
Nachvollziehbare Skalen entwickeln und Auswirkungen und Eintrittswahrscheinlichkeiten bewerten.
04
Behandlung & Maßnahmen
Maßnahmen, Verantwortlichkeiten und Akzeptanzentscheidungen priorisieren.
05
Monitoring & Reporting
Kennzahlen, Reviews und adressatengerechte Berichte etablieren.
Passend zu Ihrer Ausgangslage
Für wen ist diese Leistung geeignet?
Der Beratungsumfang richtet sich nach Organisation, Reifegrad und Zielsetzung – und wird so zugeschnitten, dass vorhandene Strukturen sinnvoll genutzt werden.
Uneinheitliche Risikobewertung
Für Unternehmen mit unterschiedlichen Methoden und Begriffen.
Wachsende Regulatorik
Für Organisationen mit steigenden Governance- und Nachweisanforderungen.
Strategische Entscheidungen
Für Unternehmen, die Investitionen und Prioritäten risikobasiert steuern möchten.
Integration bestehender Systeme
Für Organisationen, die Informationssicherheit, BCM und Compliance verbinden wollen.
Einordnung
Unternehmensrisiko oder Informationssicherheitsrisiko?
Unternehmensweites Risikomanagement betrachtet alle relevanten Risikokategorien. Informationssicherheitsrisiken sind ein Teil davon. Einheitliche Kriterien und Schnittstellen verhindern Doppelbewertungen.

Was am Ende zählt
Ergebnisse der Risikomanagement-Beratung.
Risiken werden nach einheitlichen Kriterien bewertet. Verantwortlichkeiten, Maßnahmen und Berichte unterstützen die Entscheidungen der Leitung.
01
Orientierung
Relevante Anforderungen und Risiken sind verständlich eingeordnet und sinnvoll priorisiert.
02
Umsetzung
Verantwortlichkeiten, Maßnahmen und Abläufe greifen im tatsächlichen Betrieb ineinander.
03
Nachweis
Entscheidungen und Ergebnisse sind dokumentiert, für interne und externe Prüfungen geordnet.
Zertifizierungen
Nachweise, klar und sichtbar.
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Weiterdenken
Passende Leistungen im Zusammenhang.
FAQ
Häufige Fragen zum Risikomanagement.
Ist ISO 31000 zertifizierbar?
ISO 31000 ist ein Leitfaden für Risikomanagement und keine Zertifizierungsnorm für Managementsysteme. Sie beschreibt Grundsätze, einen Rahmen und einen Prozess für den Umgang mit Risiken.
Welche Risiken werden betrachtet?
Der Untersuchungsumfang wird an den Zielen der Organisation ausgerichtet. Dazu können strategische, operative, finanzielle, regulatorische und informationsbezogene Risiken gehören.
Wie werden Risiken vergleichbar?
Einheitliche Kriterien für Auswirkungen, Eintrittswahrscheinlichkeit und Risikobewertung schaffen eine gemeinsame Grundlage. Annahmen und Bewertungsgrenzen sollten dokumentiert werden, damit Entscheidungen nachvollziehbar bleiben.
Kann bestehendes Risikomanagement übernommen werden?
Ja. Bestehende Verfahren, Register und Berichte werden auf Eignung und Konsistenz geprüft. Funktionierende Bestandteile können weiterverwendet und mit anderen Managementprozessen abgestimmt werden.
Wie oft sollte berichtet werden?
Der Berichtszyklus richtet sich nach der Veränderung der Risiken und dem Entscheidungsbedarf der Leitung. Wesentliche neue Risiken oder Veränderungen sollten unabhängig vom regulären Turnus eskaliert werden.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für Risikomanagement.
Sie möchten Risiken unternehmensweit einheitlich bewerten? Wir besprechen vorhandene Verfahren, Entscheidungskriterien und die Einbindung in Ihre Managementprozesse.
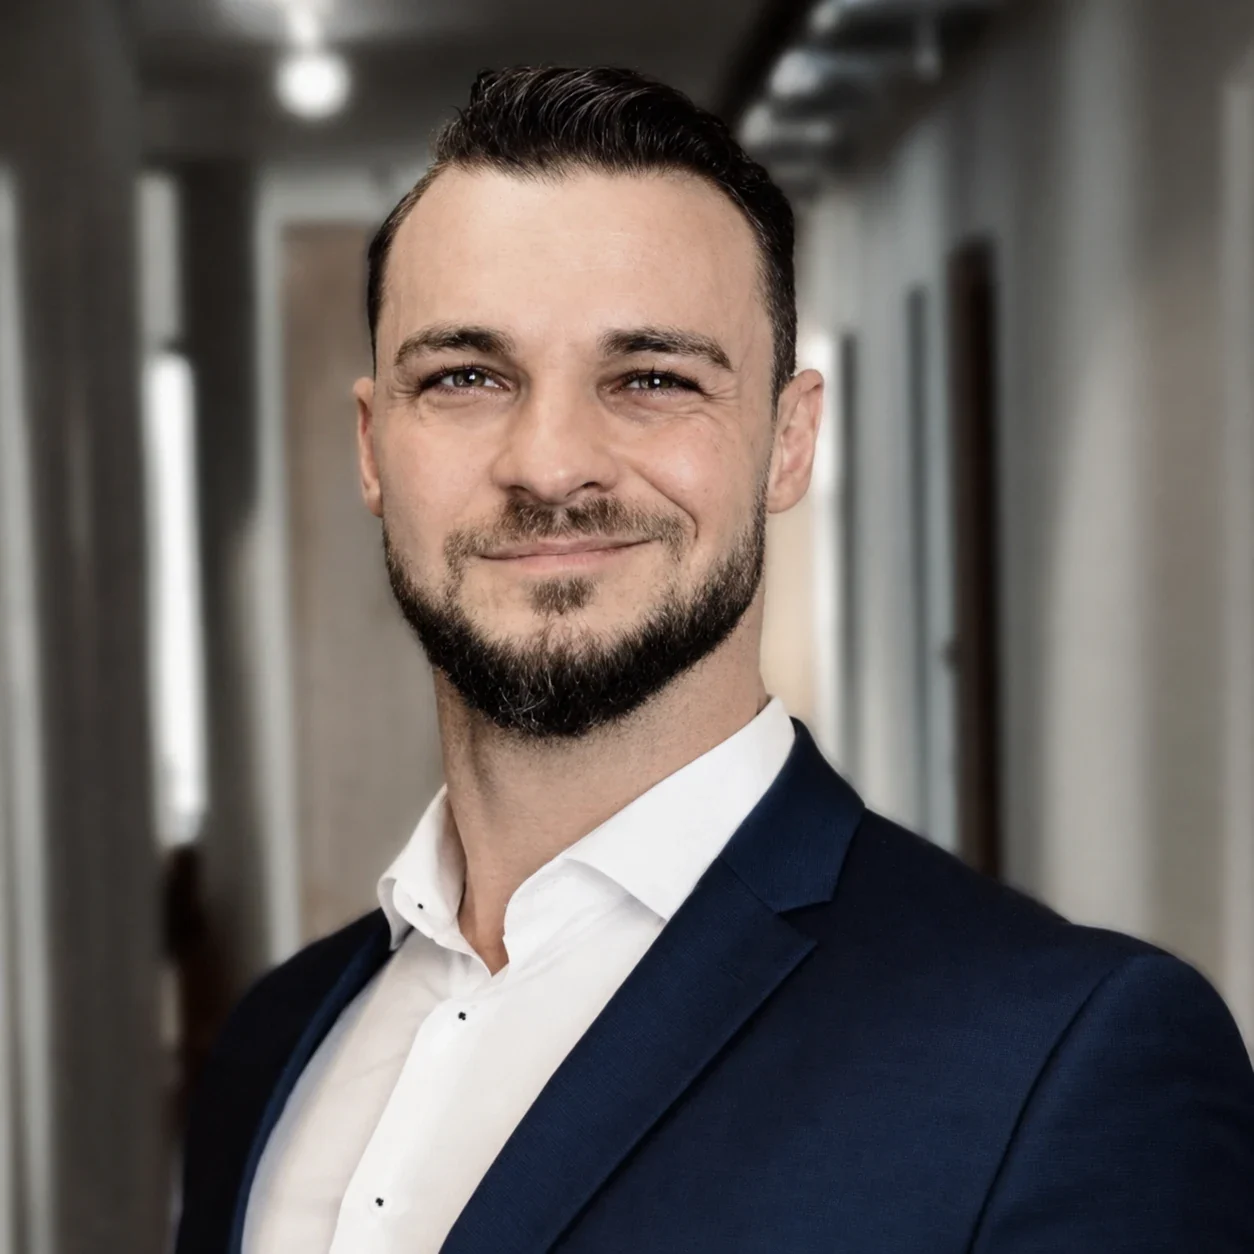
Ihr Experte für Risikomanagement
Ermin Kadic
Senior Security Consultant · Risikomanagement
Ermin Kadic begleitet Sie bei der Einordnung, Umsetzung und belastbaren Dokumentation rund um Risikomanagement – von der ersten Analyse bis zur wirksamen Verankerung.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich