Leistung
DORA-Beratung
Wir übersetzen DORA in ein belastbares Steuerungsmodell für IKT-Risiken, Vorfälle, Tests und Drittanbieter – nachvollziehbar für Management, Revision und Aufsicht.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Leistungsumfang
Was ist DORA?
Der Digital Operational Resilience Act (DORA) gilt seit dem 17. Januar 2025 unmittelbar in der EU. Die Verordnung regelt die digitale operationale Resilienz der erfassten Finanzunternehmen, insbesondere IKT-Risikomanagement, Vorfallmeldungen, Resilienztests und den Umgang mit IKT-Drittdienstleistern.
Im Überblick
Was wir für Sie übernehmen.
01
DORA-Scoping & Gap-Analyse
Anwendungsbereich, Reifegrad und bestehende Kontrolllandschaft prüfen.
02
IKT-Risikomanagement
Governance, Risiken, Kontrollen und Management-Reporting strukturieren.
03
Vorfallmanagement & Meldungen
Klassifikation, Eskalation, Dokumentation und Meldeprozesse entwickeln.
04
Resilienztests
Risikobasierte Tests, Übungen und Maßnahmenverfolgung planen.
05
IKT-Drittdienstleisterrisiken
Bei Register, Vertragsanforderungen, Überwachung und Exit-Strategien unterstützen.
Passend zu Ihrer Ausgangslage
Für wen ist diese Leistung geeignet?
Der Beratungsumfang richtet sich nach Organisation, Reifegrad und Zielsetzung – und wird so zugeschnitten, dass vorhandene Strukturen sinnvoll genutzt werden.
Finanzunternehmen
Für beaufsichtigte Unternehmen im Anwendungsbereich von DORA.
IKT-Drittdienstleister
Für Dienstleister mit steigenden vertraglichen und aufsichtsnahen Anforderungen.
Komplexe Auslagerungen
Für Organisationen mit kritischen Cloud- und IT-Drittparteien.
Bestehende Regulatorik-Strukturen
Für Unternehmen, die DORA in ISMS, BCM und Auslagerungsmanagement integrieren möchten.
Einordnung
DORA und NIS-2 zusammendenken
DORA enthält sektorspezifische Anforderungen für Finanzunternehmen. Das BSIG zur Umsetzung von NIS-2 erfasst darüber hinaus besonders wichtige und wichtige Einrichtungen aus weiteren Sektoren. Für erfasste Finanzunternehmen gehen die gleichwertigen DORA-Regelungen zu IKT-Risikomanagement und Vorfallmeldungen den entsprechenden NIS-2-Vorgaben vor.
Was am Ende zählt
Ergebnisse der DORA-Beratung.
IKT-Risiken, Vorfallprozesse, Resilienztests und Dienstleistersteuerung werden in eine abgestimmte Umsetzungs- und Nachweisplanung überführt.
01
Orientierung
Relevante Anforderungen und Risiken sind verständlich eingeordnet und sinnvoll priorisiert.
02
Umsetzung
Verantwortlichkeiten, Maßnahmen und Abläufe greifen im tatsächlichen Betrieb ineinander.
03
Nachweis
Entscheidungen und Ergebnisse sind dokumentiert, für interne und externe Prüfungen geordnet.
Zertifizierungen
Nachweise, klar und sichtbar.
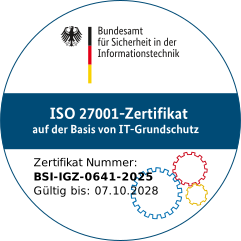
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Weiterdenken
Passende Leistungen im Zusammenhang.
FAQ
Häufige Fragen zu DORA.
Für wen gilt DORA?
DORA gilt seit dem 17. Januar 2025 unmittelbar für die erfassten Finanzunternehmen. IKT-Drittdienstleister sind insbesondere über vertragliche Anforderungen ihrer Kunden betroffen. Als kritisch eingestufte IKT-Drittdienstleister unterliegen zusätzlich einem europäischen Überwachungsrahmen.
Was sind die Kernthemen?
Zu den Kernthemen gehören das Management von Risiken der Informations- und Kommunikationstechnologie (IKT), der Umgang mit IKT-Vorfällen, Resilienztests und die Steuerung von IKT-Drittdienstleistern. Die Anforderungen sind nach Unternehmensart und anwendbaren Sonderregelungen einzuordnen.
Wie hängt DORA mit BCM zusammen?
Die digitale operationale Resilienz erfordert Vorkehrungen für Ausfälle und die Wiederherstellung wichtiger Funktionen. Business Continuity Management, IT-Notfallplanung und Tests müssen deshalb mit dem IKT-Risikomanagement abgestimmt werden.
Was ist beim Informationsregister zu beachten?
Das Informationsregister erfasst vertragliche Vereinbarungen über die Nutzung von IKT-Dienstleistungen. Wichtig sind vollständige Angaben, eine einheitliche Datenqualität und ein geregelter Aktualisierungsprozess nach den geltenden Vorgaben.
Kann DORA in ein bestehendes ISMS integriert werden?
Ja. Bestehende Strukturen für Risiken, Kontrollen und Berichte können genutzt werden. DORA-spezifische Anforderungen, etwa an das Informationsregister, Meldeprozesse und IKT-Drittdienstleister, müssen zusätzlich abgeglichen werden.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für DORA.
Sie möchten Ihre DORA-Umsetzung prüfen oder offene Anforderungen bearbeiten? Wir besprechen Ihr IKT-Risikomanagement, Dienstleisterbeziehungen und die vorhandenen Nachweise.
Ihr Experte für DORA
Ermin Kadic
Senior Security Consultant · DORA
Ermin Kadic begleitet Sie bei der Einordnung, Umsetzung und belastbaren Dokumentation rund um DORA – von der ersten Analyse bis zur wirksamen Verankerung.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich