
Leistung
ISO-27001-Beratung
Wir begleiten Sie strukturiert von der Standortbestimmung bis zum Zertifizierungsaudit – mit einem ISMS, das nicht nur die Norm erfüllt, sondern in Ihrem Betrieb funktioniert.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Leistungsumfang
Was bedeutet ISO 27001?
ISO/IEC 27001:2022 beschreibt Anforderungen an ein Informationssicherheitsmanagementsystem (ISMS). Die deutsche Fassung ist DIN EN ISO/IEC 27001:2024-01; hinzu kommt die Änderung A1:2024. Ein ISMS ordnet Risiken, legt Sicherheitsmaßnahmen fest und überprüft deren Wirksamkeit. Die Zertifizierung erfolgt durch eine unabhängige Zertifizierungsstelle.
Im Überblick
Was wir für Sie übernehmen.
01
Gap-Analyse & Reifegradbewertung
Ist-Stand vs. Normanforderungen ermitteln, Lücken identifizieren und Schritte priorisieren.
02
Scope & Zertifizierungsstrategie
Geltungsbereich, Verantwortlichkeiten und realistischen Fahrplan definieren.
03
Dokumentation & Kontrollsystem
Richtlinien, Prozesse, Risikobehandlung und Nachweise entwickeln oder überarbeiten.
04
Interne Audits & Managementbewertung
Interne Prüfungen und Managementbewertungen vorbereiten und begleiten.
05
Zertifizierungsvorbereitung
Offene Punkte schließen, Nachweise strukturieren, bis zum externen Audit begleiten.
Passend zu Ihrer Ausgangslage
Für wen ist diese Leistung geeignet?
Der Beratungsumfang richtet sich nach Organisation, Reifegrad und Zielsetzung – und wird so zugeschnitten, dass vorhandene Strukturen sinnvoll genutzt werden.
Erstzertifizierung
Für Unternehmen, die erstmals eine ISO-27001-Zertifizierung anstreben.
Kundenanforderungen
Für Organisationen, die einen anerkannten Nachweis gegenüber Kunden benötigen.
Ausschreibungen & Lieferketten
Für Unternehmen, bei denen Zertifikate Marktzugang oder Vergabekriterium sind.
Rezertifizierung & Weiterentwicklung
Für bestehende ISMS, die stabilisiert oder auf ein Audit vorbereitet werden sollen. Bestehende Maßnahmen werden konsolidiert, sinnvoll ergänzt und in einen einheitlich steuerbaren Rahmen überführt.
Einordnung
ISO 27001 oder BSI IT-Grundschutz?
ISO 27001 definiert international anerkannte Anforderungen. Der BSI IT-Grundschutz bietet eine besonders detaillierte Methodik mit konkreten Bausteinen. Beide können einzeln oder kombiniert sinnvoll sein.
Was am Ende zählt
Ergebnisse der ISO-27001-Beratung.
Sie erhalten einen Überblick über Normanforderungen, offene Maßnahmen und die Nachweise für die Zertifizierung Ihres ISMS.
01
Orientierung
Relevante Anforderungen und Risiken sind verständlich eingeordnet und sinnvoll priorisiert.
02
Umsetzung
Verantwortlichkeiten, Maßnahmen und Abläufe greifen im tatsächlichen Betrieb ineinander.
03
Nachweis
Entscheidungen und Ergebnisse sind dokumentiert, für interne und externe Prüfungen geordnet.
Zertifizierungen
Nachweise, klar und sichtbar.
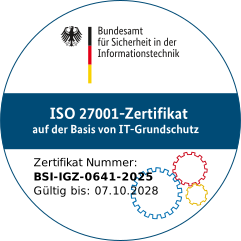
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
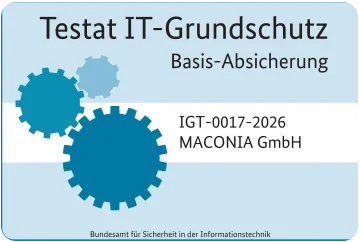
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Weiterdenken
Passende Leistungen im Zusammenhang.
FAQ
Häufige Fragen zur ISO-27001-Beratung.
Wie läuft eine ISO-27001-Zertifizierung ab?
Nach Aufbau und interner Prüfung des ISMS folgt das externe Zertifizierungsaudit in zwei Stufen. Im dreijährigen Zertifizierungszyklus finden jährliche Überwachungsaudits statt; vor Ablauf ist eine Rezertifizierung erforderlich. Der Vorbereitungsaufwand hängt vom Geltungsbereich und Reifegrad ab.
Garantiert MACONIA die Zertifizierung?
Nein. Über die Zertifizierung entscheidet eine unabhängige Zertifizierungsstelle. MACONIA unterstützt bei der Vorbereitung und beim Bearbeiten festgestellter Abweichungen.
Müssen alle Unternehmensbereiche in den Scope?
Der Geltungsbereich kann begrenzt werden, muss aber fachlich begründet sein. Relevante Schnittstellen, Abhängigkeiten und Anforderungen von Kunden oder anderen interessierten Parteien sind dabei zu berücksichtigen.
Welche Dokumente werden benötigt?
Dazu gehören unter anderem der Geltungsbereich, die Informationssicherheitspolitik, Risikobewertung und Risikobehandlungsplan sowie die Erklärung zur Anwendbarkeit (Statement of Applicability, SoA). Hinzu kommen Nachweise über Maßnahmen, interne Audits, Managementbewertungen und Verbesserungen.
Welche Rolle spielen interne Audits?
Interne Audits prüfen, ob das ISMS die eigenen Vorgaben und die Normanforderungen erfüllt. Die Auswahl der Auditoren muss Objektivität und Unparteilichkeit sicherstellen. Durchführung, Auswertung und Maßnahmenverfolgung sind von der externen Zertifizierungsentscheidung zu unterscheiden.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für ISO 27001.
Sie planen eine ISO-27001-Zertifizierung oder möchten Ihr ISMS weiterentwickeln? Wir besprechen Geltungsbereich, Reifegrad und die Vorbereitung auf das Audit.
Ihr Experte für ISO 27001
Ermin Kadic
Senior Security Consultant · ISO 27001
Ermin Kadic begleitet Sie bei der Einordnung, Umsetzung und belastbaren Dokumentation rund um ISO 27001 – von der ersten Analyse bis zur wirksamen Verankerung.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich