Leistung
DSGVO-Beratung
Wir übersetzen Datenschutzanforderungen in klare, praxistaugliche Prozesse – für sichere Entscheidungen, belastbare Nachweise und eine Umsetzung, die den Betrieb nicht ausbremst.
7+
Jahre am Markt
200+
betreute Mandate
12
Branchen im Portfolio
100 %
unabhängige Beratung
Leistungsumfang
Was umfasst DSGVO-Beratung?
DSGVO-Beratung unterstützt Unternehmen bei der rechtmäßigen, transparenten und sicheren Verarbeitung personenbezogener Daten. Sie verbindet Datenschutzorganisation, Prozesse, Verträge, Informationspflichten, Betroffenenrechte, Folgenabschätzungen und technische und organisatorische Maßnahmen (TOM).
Im Überblick
Was wir für Sie übernehmen.
01
Datenschutz-Check & Priorisierung
Reifegrad, Risiken und konkrete Handlungsfelder bewerten.
02
Verzeichnisse & Informationspflichten
Verarbeitungstätigkeiten erfassen und die Dokumentation zu Zwecken, Zuständigkeiten und Transparenzinformationen organisatorisch strukturieren.
03
Dienstleister & Verträge
Datenflüsse und Dienstleister erfassen sowie Unterlagen für die erforderlichen Datenschutz- und Vertragsprüfungen zusammenstellen.
04
Betroffenenrechte & Vorfälle
Belastbare Abläufe für Anfragen und Datenschutzverletzungen entwickeln.
05
Datenschutz in Projekten
Neue Systeme, Kampagnen, KI-Anwendungen und Geschäftsprozesse begleiten.
Passend zu Ihrer Ausgangslage
Für wen ist diese Leistung geeignet?
Der Beratungsumfang richtet sich nach Organisation, Reifegrad und Zielsetzung – und wird so zugeschnitten, dass vorhandene Strukturen sinnvoll genutzt werden.
Unvollständige Datenschutzorganisation
Für Unternehmen mit Lücken in Dokumentation und Verantwortlichkeiten.
Neue Systeme & digitale Projekte
Für Organisationen, die Datenschutz frühzeitig integrieren möchten.
Viele Dienstleister & Datenflüsse
Für Unternehmen mit komplexen Auftragsverarbeitungs- und Drittlandbeziehungen.
Prüf- oder Beschwerdesituationen
Für Organisationen mit erhöhtem Nachweis- und Handlungsbedarf.
Einordnung
Datenschutz und Informationssicherheit gehören zusammen
Datenschutz schützt personenbezogene Daten und Rechte betroffener Personen. Informationssicherheit schützt Informationen und Systeme umfassender. Viele technische und organisatorische Maßnahmen sollten gemeinsam geplant werden.
Was am Ende zählt
Ergebnisse der DSGVO-Beratung.
Verarbeitungstätigkeiten, Zuständigkeiten und technische sowie organisatorische Maßnahmen werden dokumentiert und in die betrieblichen Abläufe eingebunden.
01
Orientierung
Relevante Anforderungen und Risiken sind verständlich eingeordnet und sinnvoll priorisiert.
02
Umsetzung
Verantwortlichkeiten, Maßnahmen und Abläufe greifen im tatsächlichen Betrieb ineinander.
03
Nachweis
Entscheidungen und Ergebnisse sind dokumentiert, für interne und externe Prüfungen geordnet.
Zertifizierungen
Nachweise, klar und sichtbar.
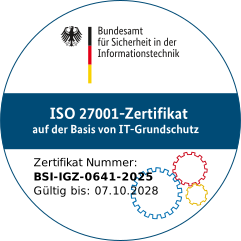
ISO 27001 auf Basis von IT-Grundschutz
Nachweis auf Grundlage der Anforderungen des BSI IT-Grundschutzes.
BSI Testat IT-Grundschutz
Bestätigung einer strukturierten Basis-Absicherung nach BSI-Vorgaben.
BSI IT-Grundschutz-Berater
Offizielle Qualifikation für Beratung und Umsetzung nach BSI IT-Grundschutz.
Qualitätsmanagement nach ISO 9001
Zertifiziertes DEKRA-Qualitätsmanagementsystem.
Weiterdenken
Passende Leistungen im Zusammenhang.
FAQ
Häufige Fragen zur DSGVO.
Ist DSGVO-Beratung Rechtsberatung?
Der Schwerpunkt liegt auf organisatorischen und technischen Datenschutzprozessen. Soweit eine verbindliche rechtliche Bewertung im Einzelfall erforderlich ist, muss eine hierzu befugte Rechtsberatung hinzugezogen werden.
Was ist ein Verzeichnis von Verarbeitungstätigkeiten?
Das Verzeichnis nach Art. 30 DSGVO beschreibt unter anderem Zwecke der Verarbeitung, betroffene Personengruppen, Datenkategorien und Empfänger. Es schafft einen Überblick über die relevanten Verarbeitungstätigkeiten und muss aktuell gehalten werden.
Wann ist eine Datenschutz-Folgenabschätzung nötig?
Eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO ist erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für Rechte und Freiheiten natürlicher Personen mit sich bringt. Dabei sind insbesondere Art, Umfang, Umstände und Zwecke der Verarbeitung zu berücksichtigen.
Unterstützt MACONIA bei Datenschutzvorfällen?
MACONIA unterstützt bei der organisatorischen Erfassung, Dokumentation und Koordination. Soweit eine Meldung nach Art. 33 DSGVO erforderlich ist, muss sie unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden an die zuständige Aufsichtsbehörde erfolgen. Bei hohem Risiko kann zusätzlich eine Benachrichtigung betroffener Personen erforderlich sein.
Kann Datenschutz in ein ISMS integriert werden?
Ja. Prozesse für Risiken, Berechtigungen, Vorfälle und Kontrollen können abgestimmt werden. Datenschutzspezifische Anforderungen wie Betroffenenrechte und die Zulässigkeit einer Verarbeitung müssen dabei eigenständig berücksichtigt werden.
Nächster Schritt
Sprechen Sie mit Ihrem Experten für DSGVO.
Sie möchten Datenschutzprozesse ordnen oder konkrete Umsetzungslücken schließen? Wir besprechen Verarbeitungstätigkeiten, vorhandene Dokumentation und die nächsten organisatorischen Schritte.
Ihr Experte für DSGVO
Ermin Kadic
Senior Security Consultant · DSGVO
Ermin Kadic begleitet Sie bei der Einordnung, Umsetzung und belastbaren Dokumentation rund um DSGVO – von der ersten Analyse bis zur wirksamen Verankerung.
Ein paar kurze Angaben reichen für eine erste Einordnung. Den passenden nächsten Schritt stimmen wir persönlich mit Ihnen ab.
Vertraulich · Persönlich · Unverbindlich